Få fart på AI – utan att tappa kontrollen
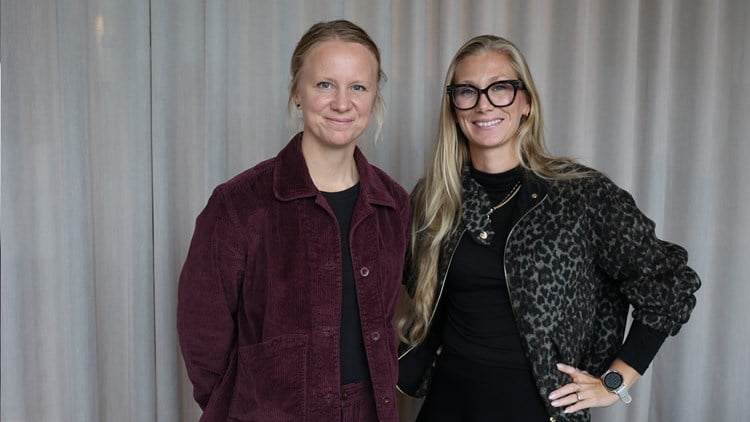
AI används alltmer i företagens vardag. Samtidigt skärps kraven på hur tekniken får användas. Karin Odkrans och Siri Mårtensson Hjälmberg från Morris Law lyfter några av riskerna och tipsar om tre saker företag kan börja göra redan idag.
AI har på kort tid fått en allt större roll i företagens verksamheter, från analys och produktutveckling till kommunikation och kundservice. I takt med att användningen växer behöver också kunskapen om de juridiska riskerna följa med. Det menar Karin Odkrans, Senior Assosiate, och Siri Mårtensson Hjälmberg, Partner, på Morris Law.
– Vi vill inte lägga en våt filt över AI. Vi tycker att man ska använda AI, men man måste vara medveten om riskerna och kunna hantera dem. Har du gjort din riskbedömning och dokumenterat den står du mycket bättre rustad för att faktiskt kunna accelerera, säger Siri Mårtensson Hjälmberg.
Behöver AI-bilden märkas?
EU:s AI-förordning AI Act trädde i kraft 2024 och reglerna tillämpas stegvis. Sedan den 2 augusti 2026 gäller bland annat centrala transparenskrav.
– En vanlig missuppfattning är att AI Act bara gäller de som utvecklar eller levererar AI-system. Men det finns krav även för användarna av systemen, säger Karin Odkrans.
Transparenskravet ska bland annat göra det tydligt när människor möter AI. Det kan innebära information om att man interagerar med en AI-baserad chattbot eller märkning av visst AI-genererat eller manipulerat innehåll (så kallade deepfakes).
– Exempelvis ska bilder som liknar existerande personer eller platser och som uppfattas som autentiska eller sanningsenliga märkas. Vissa märkningsanpassningar finns för bland annat konstnärligt, kreativt, satiriskt och fiktivt innehåll. Då tillåts man märka på ett sätt som inte stör upplevelsen, säger Karin Odkrans.
Fler juridiska aspekter
AI-förordningen är bara en del av den juridiska bilden. Företag behöver också ha koll på exempelvis GDPR och personuppgifter, avtal, marknadsföring och rättigheter till material – både det som matas in i AI-verktyget och det som genereras.
Ett exempel är ett företag vars AI-chattbot felaktigt uppgav att det saknades kundtjänst via telefon. Det ledde till en process om vilseledande marknadsföring.
– Företaget ansvarar för vad chattboten kommunicerar. Därför behöver man löpande testa och kontrollera svaren. Felaktig information kan också få avtalsrättsliga konsekvenser, säger Siri Mårtensson Hjälmberg
Tre steg för säkrare AI-användning
- Inventera användningen. Kartlägg vilka AI-verktyg som faktiskt används i organisationen och vilka ni vill använda framöver. Kontrollera villkoren, vilken data som matas in och var den lagras. Är verktyget en öppen gratisversion eller en sluten företagslösning?
- Dokumentera risker och rutiner. Bedöm och dokumentera riskerna. Bestäm vad AI får och inte får användas till, när mänsklig kontroll krävs och hur användningen ska följas upp.
- Utbilda och kommunicera. Se till att medarbetarna vet vilka AI-verktyg de får använda och hur. Kontrollera också när kunder och andra behöver informeras om AI-användningen. En AI-policy kan skapa en gemensam spelplan, men se till att den används i praktiken.
Att ha kontroll på AI-användningen minskar inte bara riskerna. Det ger också bättre förutsättningar att använda tekniken där den skapar affärsnytta.
Behöver du juridisk vägledning?
Som medlem i Västsvenska Handelskammaren kan du få hjälp med affärsjuridiska frågor genom förmånen Fråga juristen.